

Qu'est-ce qu'un type d'autorisation (Grant Type) ?
Contexte d'autorisation OAuth 2.0
Section intitulée « Contexte d'autorisation OAuth 2.0 »Dans le cadre de l'autorisation OAuth 2.0, le terme "Grant Type" (type d'autorisation) fait référence à la méthode par laquelle une application obtient un token d'accès. Essentiellement, le type d'autorisation spécifie le type de flux d'autorisation que l'application utilisera pour accéder aux données de l'utilisateur.
Différents types d'autorisation dans OAuth 2.0
Section intitulée « Différents types d'autorisation dans OAuth 2.0 »OAuth 2.0 définit plusieurs types d'autorisation, adaptés à différents scénarios d'application. Dans un test de charge LoadFocus, vous en choisissez un dans la liste Grant Type lorsque Type d'autorisation est OAuth 2.0 : Authorization Code, Implicit, Password Credentials, Client Credentials ou Refresh Token :
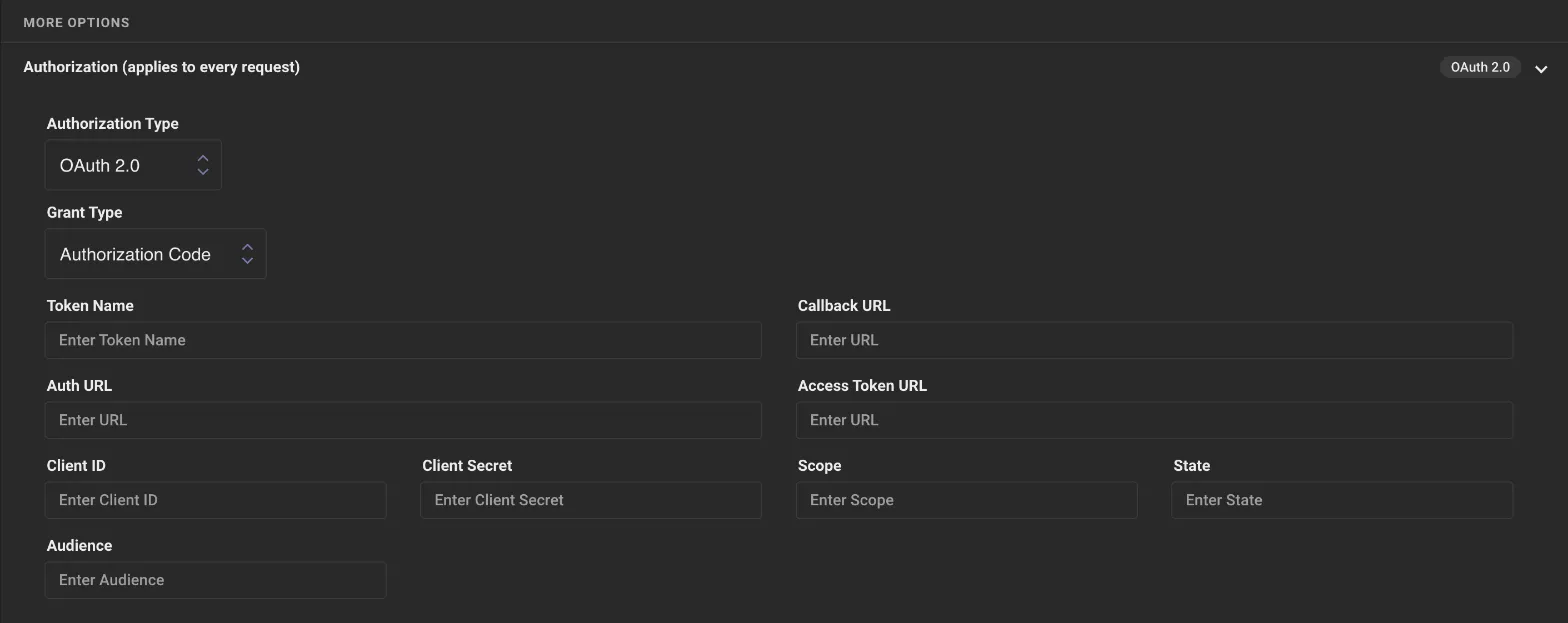
- Authorization Code :
- Idéal pour : Les applications qui peuvent garder le secret client en sécurité, souvent des applications côté serveur.
- Flux : L'utilisateur est d'abord redirigé vers un serveur d'authentification. Après une authentification réussie, il est redirigé vers l'application avec un code d'autorisation. L'application échange ce code contre un token d'accès.
- Implicit :
- Idéal pour : Déconseillé. Il a été conçu pour les applications monopage, mais les recommandations de sécurité actuelles (RFC 9700) indiquent qu'il NE DEVRAIT PAS être utilisé.
- Flux : Similaire au flux Authorization Code, mais le token d'accès est livré directement sans code intermédiaire. Il est moins sûr que la méthode Authorization Code.
- Password (Resource Owner Password Credentials) :
- Idéal pour : Uniquement les configurations héritées. La RFC 9700 indique que ce type d'autorisation NE DOIT PAS être utilisé.
- Flux : Les utilisateurs saisissent directement leur nom d'utilisateur et leur mot de passe dans l'application. L'application utilise ensuite ces identifiants pour obtenir un token d'accès. Ne l'utilisez dans un test que si le système testé l'exige encore.
- Client Credentials :
- Idéal pour : Les services ou applications qui doivent accéder à leurs propres ressources, pas celles d'un utilisateur.
- Flux : L'application s'authentifie en utilisant ses propres identifiants (comme l'ID client et le secret) et obtient un token d'accès en retour.
- Refresh Token :
- Utilisation : Ce n'est pas un flux autonome mais il complète d'autres types d'autorisation. Lorsque le token d'accès expire, un token de rafraîchissement permet à l'application d'en obtenir un nouveau sans que l'utilisateur ait besoin de se reconnecter.
Pourquoi les types d'autorisation sont-ils importants ?
Section intitulée « Pourquoi les types d'autorisation sont-ils importants ? »Les types d'autorisation offrent de la flexibilité pour différents contextes d'application. Le choix du type d'autorisation influe sur les interactions entre le client, l'utilisateur et le serveur d'autorisation, et certains choix sont bien plus sûrs que d'autres. Pour un test de charge, choisissez le type d'autorisation que votre application utilise réellement en production.