Type d'autorisation Refresh Token dans OAuth 2.0
Un refresh token permet à une application d'obtenir un nouveau token d'accès sans demander à l'utilisateur de se reconnecter (RFC 6749, section 6). Utilisez ce type d'autorisation dans LoadFocus lorsque l'API que vous testez accepte un token d'accès et que vous disposez déjà d'un refresh token pour elle.
Comment LoadFocus l'utilise
Avant le début du test, LoadFocus envoie une requête POST en HTTPS avec les valeurs du formulaire comme corps JSON, lit access_token dans la réponse et le conserve pour le reste du test. Il le fait une fois par test, avec un utilisateur virtuel.
Les champs
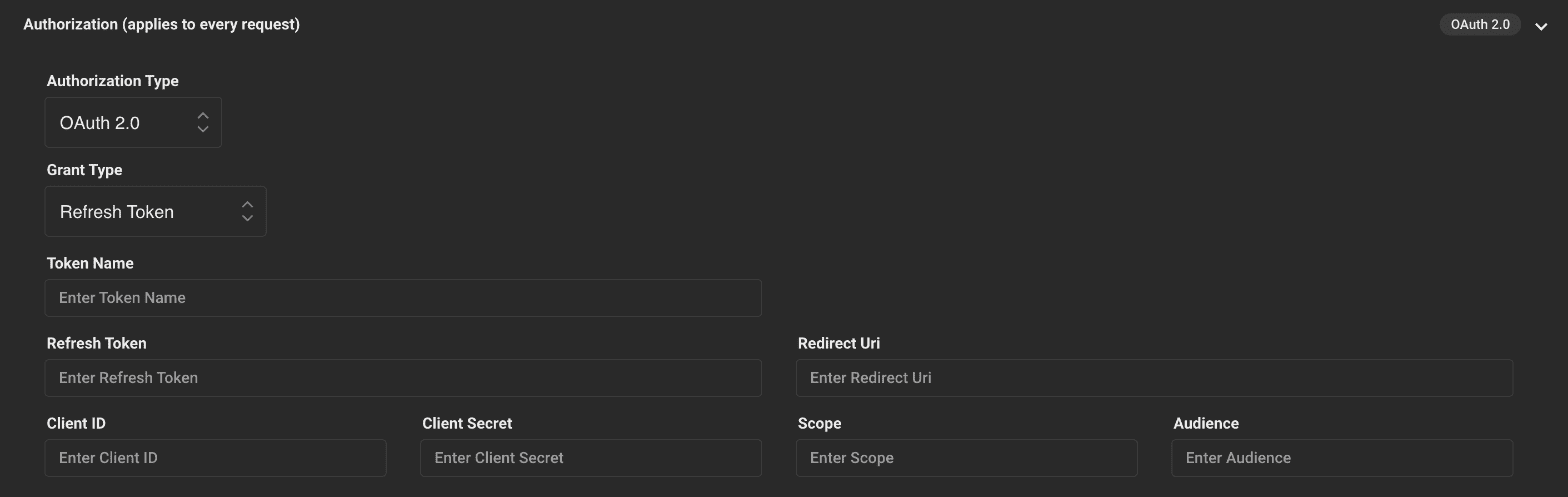
Dans un test de charge, définissez Type d'autorisation sur OAuth 2.0 et Grant Type sur Refresh Token. Le formulaire comporte ces champs :
- Token Name : un libellé pour cette autorisation.
- Refresh Token : le refresh token que votre serveur d'autorisation a émis auparavant. Il est masqué dans le formulaire.
- Redirect Uri : le Redirect URI enregistré pour votre application.
- Client ID et Client Secret : les identifiants de votre application. Le secret est masqué dans le formulaire.
- Scope : les scopes à demander, si votre serveur en a besoin.
- Audience : seulement si votre serveur en a besoin (par exemple Auth0).
Points à considérer
- Durée de vie : les refresh tokens ne durent pas éternellement. Certains serveurs les font expirer ou en émettent un nouveau à chaque renouvellement. Si le token a expiré ou a été révoqué, obtenez-en un nouveau avant de lancer le test.
- Sécurité : un refresh token peut générer de nouveaux tokens d'accès, traitez-le donc comme un mot de passe. Les refresh tokens rotatifs (un nouveau à chaque utilisation) limitent les dégâts en cas de fuite.
- Comptes de test : utilisez un refresh token appartenant à un compte de test, pas à un vrai client.
Pour les autres types d'autorisation et leurs différences, voir Qu'est-ce qu'un type d'autorisation (Grant Type) ?.