

¿Qué es un tipo de concesión?
Contexto de Autorización OAuth 2.0
Sección titulada «Contexto de Autorización OAuth 2.0»Dentro del marco de la Autorización OAuth 2.0, el término "Tipo de Concesión" se refiere al método a través del cual una aplicación obtiene un token de acceso. Esencialmente, el tipo de concesión especifica el tipo de flujo de autorización que la aplicación usará para acceder a los datos del usuario.
Diferentes Tipos de Concesión en OAuth 2.0
Sección titulada «Diferentes Tipos de Concesión en OAuth 2.0»OAuth 2.0 define varios tipos de concesión, adaptados a distintos escenarios de aplicación. En una prueba de carga de LoadFocus eliges uno de la lista Grant Type cuando Tipo de autorización es OAuth 2.0: Authorization Code, Implicit, Password Credentials, Client Credentials o Refresh Token:
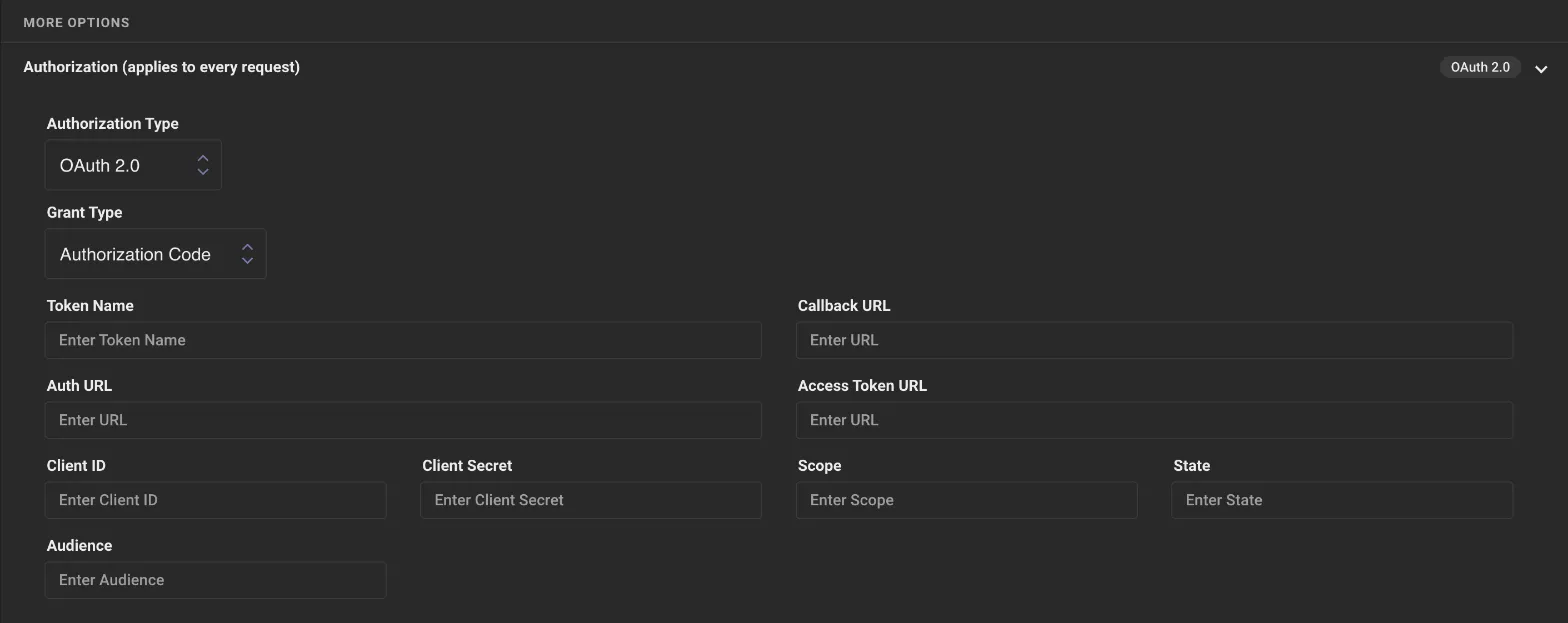
- Authorization Code:
- Mejor para: Aplicaciones que pueden mantener seguro el secreto del cliente, frecuentemente aplicaciones del lado del servidor.
- Flujo: El usuario es primero redirigido a un servidor de autenticación. Tras una autenticación exitosa, es redirigido de vuelta a la aplicación con un código de autorización. La aplicación intercambia este código por un token de acceso.
- Implicit:
- Mejor para: No se recomienda. Se diseñó para aplicaciones de página única, pero las recomendaciones de seguridad actuales (RFC 9700) dicen que NO se DEBERÍA usar.
- Flujo: Refleja el flujo de Authorization Code, pero el token de acceso se entrega directamente sin un código intermedio. Es menos seguro que el método Authorization Code.
- Password (Resource Owner Password Credentials):
- Mejor para: Solo configuraciones heredadas. El RFC 9700 dice que esta concesión NO DEBE usarse.
- Flujo: Los usuarios ingresan directamente su nombre de usuario y contraseña en la aplicación. La aplicación usa entonces estas credenciales para obtener un token de acceso. Úsala en una prueba solo cuando el sistema que pruebas todavía lo requiera.
- Client Credentials:
- Mejor para: Servicios o aplicaciones que necesitan acceder a sus propios recursos, no los de un usuario.
- Flujo: La aplicación se autentica usando sus propias credenciales (como ID de cliente y secreto) y obtiene un token de acceso a cambio.
- Refresh Token:
- Uso: No es un flujo independiente sino que complementa otros tipos de concesión. Cuando el token de acceso expira, un token de actualización permite a la aplicación obtener uno nuevo sin que el usuario inicie sesión nuevamente.
¿Por Qué Son Importantes los Tipos de Concesión?
Sección titulada «¿Por Qué Son Importantes los Tipos de Concesión?»Los tipos de concesión ofrecen flexibilidad para distintos contextos de aplicación. La elección del tipo de concesión afecta a las interacciones entre el cliente, el usuario y el servidor de autorización, y algunas opciones son mucho más seguras que otras. Para una prueba de carga, elige el tipo de concesión que tu aplicación usa realmente en producción.