

Tipo de concesión Refresh Token en OAuth 2.0
Un refresh token permite a una aplicación obtener un nuevo token de acceso sin pedir al usuario que vuelva a iniciar sesión (RFC 6749, sección 6). Usa este tipo de concesión en LoadFocus cuando la API que pruebas acepta un token de acceso y ya tienes un refresh token para ella.
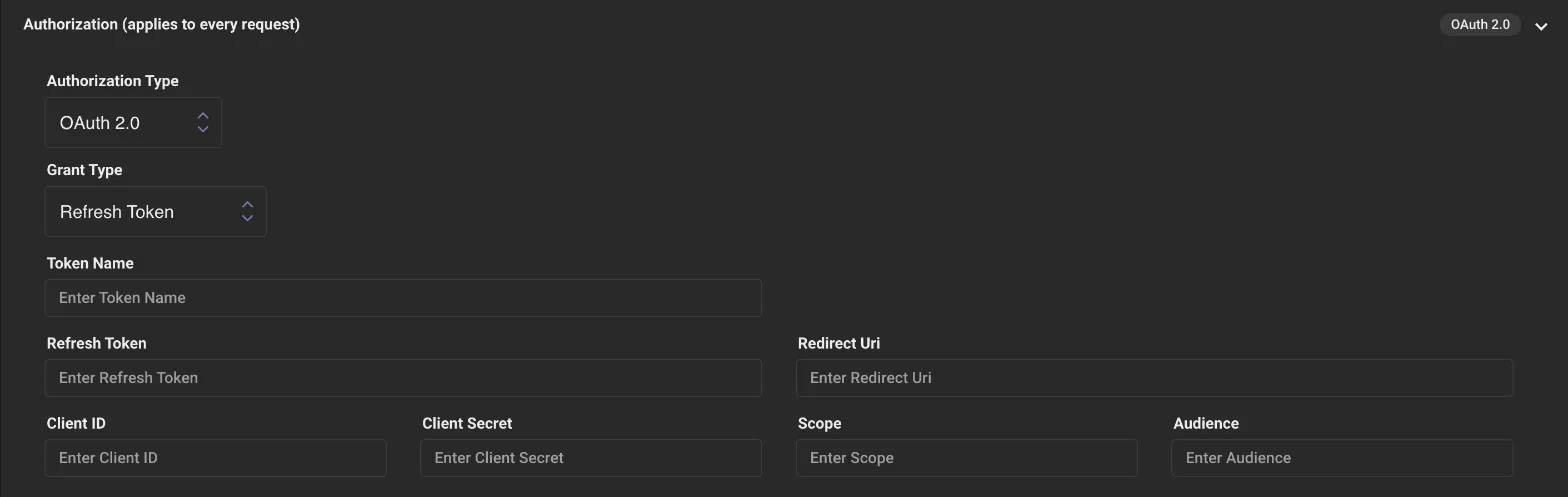
Cómo lo usa LoadFocus
Sección titulada «Cómo lo usa LoadFocus»Antes de que empiece la prueba, LoadFocus envía una solicitud POST por HTTPS con los valores del formulario como cuerpo JSON, lee access_token de la respuesta y lo guarda para el resto de la prueba. Lo hace una vez por prueba, con un usuario virtual.
Los campos
Sección titulada «Los campos»En una prueba de carga, establece Tipo de autorización en OAuth 2.0 y Grant Type en Refresh Token. El formulario tiene estos campos:
- Token Name: una etiqueta para esta autorización.
- Refresh Token: el refresh token que tu servidor de autorización emitió antes. Se muestra enmascarado en el formulario.
- Redirect Uri: el URI de redirección registrado para tu aplicación.
- Client ID y Client Secret: las credenciales de tu aplicación. El secreto se muestra enmascarado en el formulario.
- Scope: los scopes que se solicitan, si tu servidor los necesita.
- Audience: solo si tu servidor la necesita (por ejemplo Auth0).
Puntos a Considerar
Sección titulada «Puntos a Considerar»- Duración: los refresh tokens no duran para siempre. Algunos servidores los hacen caducar o emiten uno nuevo con cada renovación. Si el token ha caducado o se ha revocado, consigue uno nuevo antes de ejecutar la prueba.
- Seguridad: un refresh token puede generar nuevos tokens de acceso, así que trátalo como una contraseña. Los refresh tokens rotativos (uno nuevo en cada uso) limitan el daño si uno se filtra.
- Cuentas de prueba: usa un refresh token que pertenezca a una cuenta de prueba, no a un cliente real.
Para los demás tipos de concesión y en qué se diferencian, consulta ¿Qué es un tipo de concesión?.