

Was ist ein Grant-Typ?
OAuth 2.0 Autorisierungskontext
Abschnitt betitelt „OAuth 2.0 Autorisierungskontext“Im Rahmen der OAuth 2.0 Autorisierung bezieht sich der Begriff "Grant Type" auf die Methode, durch die eine Anwendung ein Access Token erhält. Im Wesentlichen legt der Grant Type fest, welche Art von Autorisierungsflow die Anwendung verwendet, um auf Benutzerdaten zuzugreifen.
Verschiedene Grant Types in OAuth 2.0
Abschnitt betitelt „Verschiedene Grant Types in OAuth 2.0“OAuth 2.0 definiert mehrere Grant Types, die für unterschiedliche Anwendungsszenarien zugeschnitten sind. In einem LoadFocus-Lasttest wählen Sie einen davon in der Liste Grant Type, wenn Autorisierungstyp auf OAuth 2.0 steht: Authorization Code, Implicit, Password Credentials, Client Credentials oder Refresh Token:
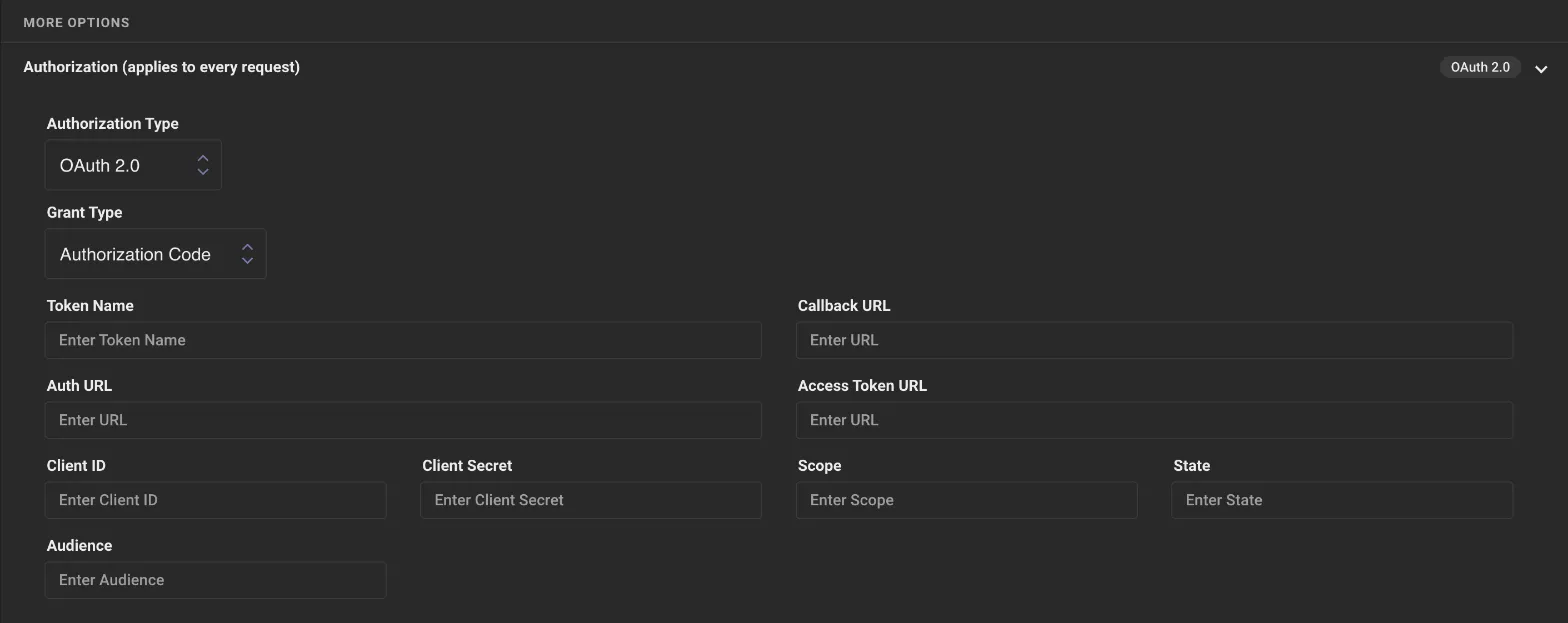
- Authorization Code:
- Am besten geeignet für: Anwendungen, die das Client Secret sicher aufbewahren können, oft serverseitige Anwendungen.
- Flow: Der Benutzer wird zunächst zu einem Authentifizierungsserver weitergeleitet. Nach erfolgreicher Authentifizierung wird er mit einem Authorization Code zurück zur Anwendung geleitet. Die Anwendung tauscht diesen Code gegen ein Access Token ein.
- Implicit:
- Am besten geeignet für: Nicht empfohlen. Er wurde für Single-Page-Apps entworfen, aber die aktuellen Sicherheitsempfehlungen (RFC 9700) sagen, dass er NICHT verwendet werden SOLLTE.
- Flow: Spiegelt den Authorization Code-Flow wider, aber das Access Token wird direkt ohne einen Zwischencode geliefert. Er ist weniger sicher als die Authorization Code-Methode.
- Password (Resource Owner Password Credentials):
- Am besten geeignet für: Nur für ältere Setups. RFC 9700 sagt, dass dieser Grant NICHT verwendet werden DARF.
- Flow: Benutzer geben ihren Benutzernamen und ihr Passwort direkt in die Anwendung ein. Die Anwendung verwendet diese Zugangsdaten dann, um ein Access Token abzurufen. Verwenden Sie ihn in einem Test nur, wenn das getestete System ihn noch verlangt.
- Client Credentials:
- Am besten geeignet für: Dienste oder Anwendungen, die auf ihre eigenen Ressourcen zugreifen müssen, nicht auf die eines Benutzers.
- Flow: Die Anwendung authentifiziert sich mit ihren eigenen Zugangsdaten (wie Client-ID und Secret) und erhält dafür ein Access Token.
- Refresh Token:
- Verwendung: Es ist kein eigenständiger Flow, sondern ergänzt andere Grant Types. Wenn das Access Token abläuft, ermöglicht ein Refresh Token der Anwendung, ein neues zu erhalten, ohne dass sich der Benutzer erneut anmelden muss.
Warum sind Grant Types wichtig?
Abschnitt betitelt „Warum sind Grant Types wichtig?“Grant Types bieten Flexibilität für verschiedene Anwendungskontexte. Die Wahl des Grant Types beeinflusst die Interaktionen zwischen Client, Benutzer und Autorisierungsserver, und manche Entscheidungen sind deutlich sicherer als andere. Wählen Sie für einen Lasttest den Grant Type, den Ihre Anwendung in der Produktion tatsächlich verwendet.