

Grant-Typ Authorization Code in OAuth 2.0
Der Authorization Code Grant Type ist einer der am häufigsten verwendeten OAuth 2.0 Grant-Typen. Er ist speziell für Anwendungen konzipiert, die ihr Client-Secret vertraulich verwalten können, was ihn ideal für serverseitige Anwendungen macht.
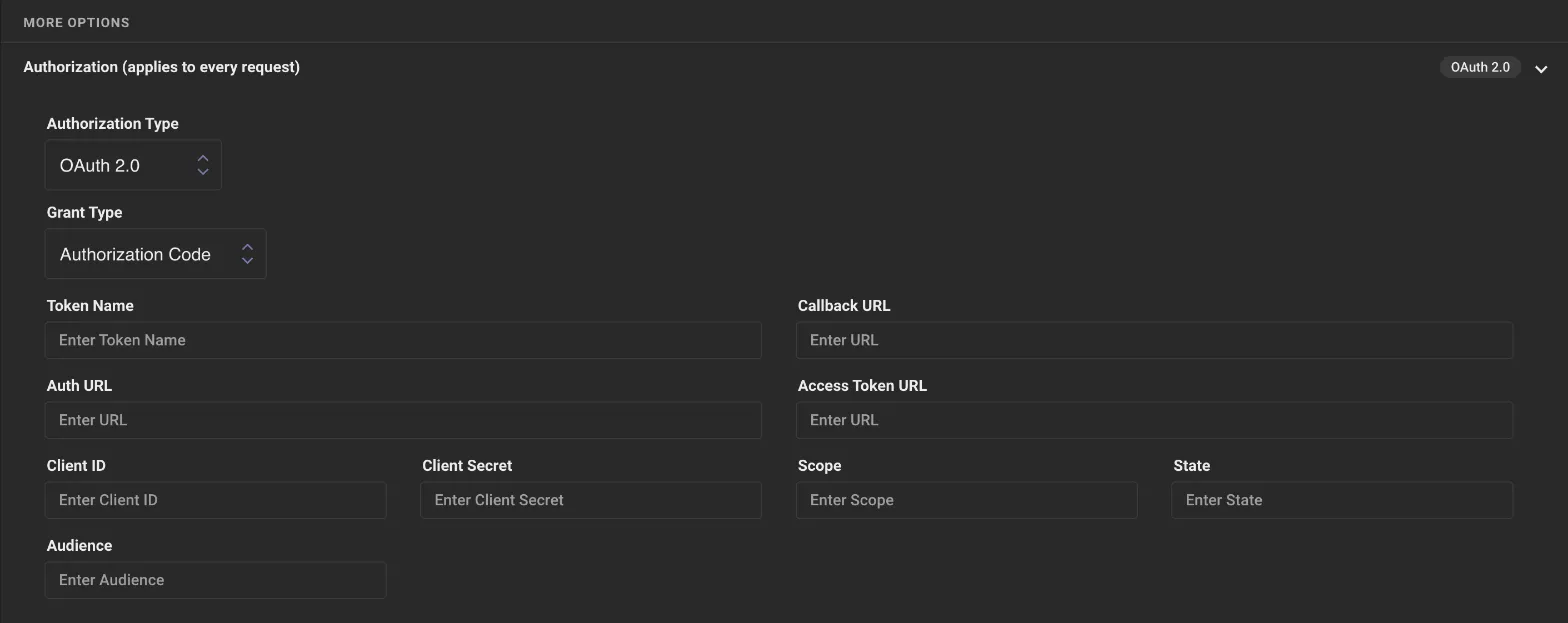
Was Sie in LoadFocus eingeben
Abschnitt betitelt „Was Sie in LoadFocus eingeben“Setzen Sie in einem Lasttest Autorisierungstyp auf OAuth 2.0 und Grant Type auf Authorization Code. Das Formular hat diese Felder:
- Token Name: eine Bezeichnung für Sie. Sie wird nicht an den Server gesendet.
- Callback URL, Auth URL: die für Ihren Client registrierte Redirect-URI und der Autorisierungsendpunkt des Anbieters.
- Access Token URL: der Token-Endpunkt des Anbieters.
- Client ID, Client Secret, Scope, State, Audience: wie vom Anbieter ausgestellt oder mit ihm vereinbart.
Vor dem Start des Tests sendet LoadFocus eine POST-Anfrage über HTTPS an die Access Token URL, mit den übrigen Feldern als JSON-Body, und liest access_token aus der JSON-Antwort. LoadFocus öffnet keinen Browser und leitet keinen Benutzer zur Auth URL weiter. Prüfen Sie daher, ob der Token-Endpunkt Ihres Anbieters eine aus diesen Feldern gebaute Anfrage akzeptiert. Anbieter, die RFC 6749 streng umsetzen, erwarten einen formularcodierten Body.
Wie funktioniert der Authorization Code?
Abschnitt betitelt „Wie funktioniert der Authorization Code?“- Umleitung:
- Die Client-Anwendung leitet den Benutzer zum Autorisierungsendpunkt des OAuth 2.0-Autorisierungsservers weiter. Diese Umleitung enthält typischerweise Query-Parameter wie die
client_id,response_type(auf "code" gesetzt),redirect_uri(wohin der Autorisierungsserver den Benutzer nach der Genehmigung/Ablehnung sendet) undscope(der die Zugriffsebene angibt, die die Anwendung anfordert).
- Benutzerauthentifizierung:
- Der Benutzer meldet sich beim Autorisierungsserver an (falls noch nicht angemeldet) und prüft die Zugriffsanfrage der Client-Anwendung.
- Ausgabe des Authorization Codes:
- Wenn der Benutzer die Genehmigung erteilt, wird er über die zuvor angegebene
redirect_urizur Client-Anwendung zurückgeleitet. Die Umleitung enthält auch einen Authorization Code in der URL.
- Token-Austausch:
- Die Client-Anwendung tauscht den Authorization Code gegen ein Access Token aus, indem sie eine POST-Anfrage an den Token-Endpunkt des Autorisierungsservers sendet. Diese Anfrage enthält den Authorization Code,
client_id,client_secret,redirect_uriundgrant_type(auf "authorization_code" gesetzt).
- Ausgabe des Access Tokens:
- Wenn der Autorisierungsserver den bereitgestellten Code und die Client-Anmeldedaten erfolgreich verifiziert, gibt er ein Access Token (und optional ein Refresh Token) an die Client-Anwendung zurück.
- Zugriff auf geschützte Ressource:
- Die Client-Anwendung verwendet das erhaltene Access Token, um Anfragen an den Ressourcenserver (API) im Namen des Benutzers zu stellen.
Wie konfiguriert man den Authorization Code?
Abschnitt betitelt „Wie konfiguriert man den Authorization Code?“- Anwendung registrieren:
- Registrieren Sie vor dem Start des OAuth-Flows Ihre Anwendung beim OAuth 2.0-Anbieter. Nach erfolgreicher Registrierung erhalten Sie eine
client_idund einclient_secret.
- Redirect URI einrichten:
- Bei der Registrierung Ihrer Anwendung werden Sie oft aufgefordert, eine
redirect_urianzugeben. Diese URI ist der Ort, an den der Autorisierungsserver die Benutzer nach der Genehmigung/Ablehnung des Zugriffs sendet. Stellen Sie sicher, dass diese URI korrekt und sicher ist (typischerweise mit HTTPS).
- OAuth-Flow implementieren:
- Verwenden Sie eine Bibliothek oder ein SDK, das mit der Sprache und dem Framework Ihrer Anwendung kompatibel ist, um diesen Prozess zu vereinfachen.
- Beginnen Sie den Flow, indem Sie Benutzer zum Autorisierungsendpunkt des Autorisierungsservers mit den notwendigen Query-Parametern weiterleiten.
- Implementieren Sie einen Endpunkt auf Ihrem Server, der der registrierten
redirect_urientspricht. Dieser Endpunkt verarbeitet den eingehenden Authorization Code. - Tauschen Sie den Authorization Code gegen ein Access Token aus, indem Sie eine POST-Anfrage an den Token-Endpunkt senden.
- Client Secret sichern:
- Legen Sie Ihr
client_secretniemals in clientseitigem Code offen. Verwenden Sie es nur serverseitig beim Austausch des Authorization Codes gegen ein Access Token.
- Token-Speicherung:
- Sobald Sie ein Access Token haben, speichern Sie es sicher. Je nach den Anforderungen Ihrer Anwendung kann dies im Serverspeicher, einer Datenbank oder einem sicheren Cookie sein. Verwenden Sie immer HTTPS, um eine verschlüsselte Kommunikation sicherzustellen.
- Token-Ablauf behandeln:
- Access Tokens sind oft kurzlebig. Wenn Sie ein Refresh Token haben, verwenden Sie es, um ein neues Access Token zu erhalten, ohne dass sich der Benutzer erneut authentifizieren muss.
Abschließende Gedanken zum Authorization Code
Abschnitt betitelt „Abschließende Gedanken zum Authorization Code“Der Authorization Code Grant Type ist eine robuste und sichere Methode zur Erlangung der Benutzerautorisierung, insbesondere für serverseitige Anwendungen. Der zusätzliche Schritt des Austauschs eines Authorization Codes gegen ein Access Token stellt sicher, dass der direkte Zugriff auf Benutzer-Zugangsdaten vermieden wird. Die aktuellen Sicherheitsempfehlungen (RFC 9700) empfehlen für diesen Flow zusätzlich PKCE (Proof Key for Code Exchange). Verwenden Sie immer HTTPS und halten Sie Client Secrets und Tokens aus Logs und URLs heraus.