

Grant-Typ Refresh Token in OAuth 2.0
Ein Refresh Token ermöglicht es einer App, ein neues Access Token zu erhalten, ohne den Benutzer erneut anmelden zu lassen (RFC 6749, Abschnitt 6). Verwenden Sie diesen Grant Type in LoadFocus, wenn die API, die Sie testen, ein Access Token akzeptiert und Sie dafür bereits ein Refresh Token besitzen.
So verwendet LoadFocus es
Abschnitt betitelt „So verwendet LoadFocus es“Vor dem Start des Tests sendet LoadFocus eine POST-Anfrage über HTTPS mit den Werten aus dem Formular als JSON-Body, liest access_token aus der Antwort und speichert es für den Rest des Tests. Das geschieht einmal pro Test, mit einem virtuellen Benutzer.
Die Felder
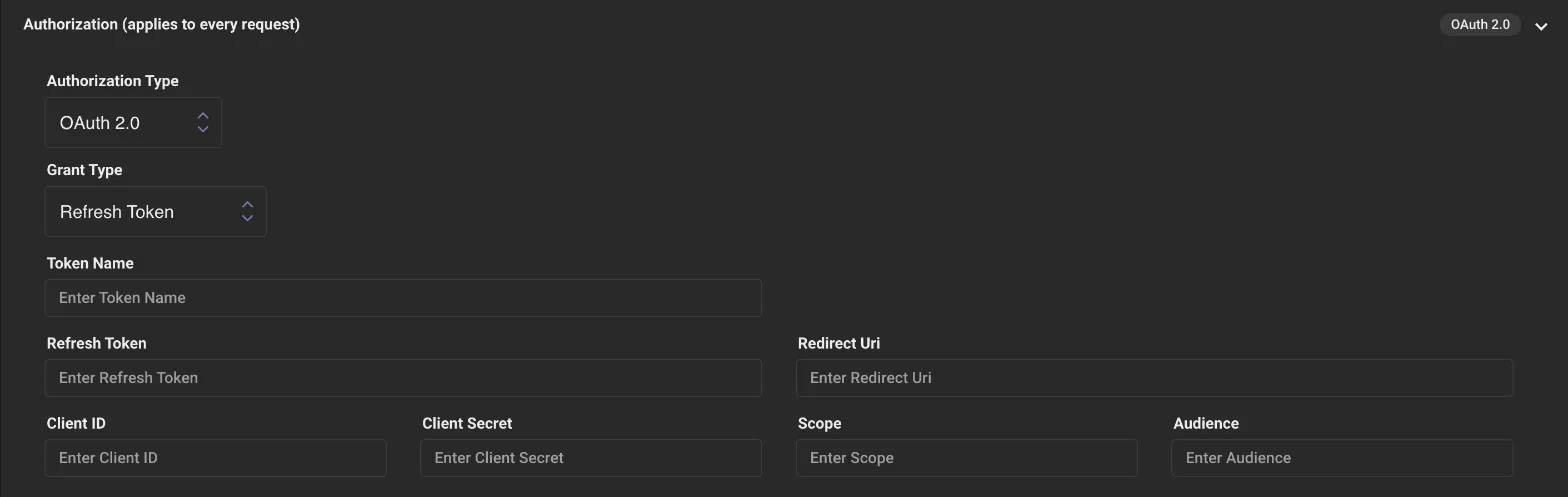
Abschnitt betitelt „Die Felder“Setzen Sie in einem Lasttest Autorisierungstyp auf OAuth 2.0 und Grant Type auf Refresh Token. Das Formular hat diese Felder:
- Token Name: eine Bezeichnung für diese Autorisierung.
- Refresh Token: das Refresh Token, das Ihr Autorisierungsserver zuvor ausgestellt hat. Es wird im Formular maskiert angezeigt.
- Redirect Uri: die für Ihre App registrierte Redirect-URI.
- Client ID und Client Secret: die Zugangsdaten Ihrer App. Das Secret wird im Formular maskiert angezeigt.
- Scope: die anzufordernden Scopes, falls Ihr Server sie benötigt.
- Audience: nur, wenn Ihr Server sie benötigt (zum Beispiel Auth0).
Zu beachtende Punkte
Abschnitt betitelt „Zu beachtende Punkte“- Lebensdauer: Refresh Tokens gelten nicht ewig. Manche Server lassen sie ablaufen oder stellen bei jeder Erneuerung ein neues aus. Ist das Token abgelaufen oder widerrufen, besorgen Sie sich vor dem Test ein neues.
- Sicherheit: Ein Refresh Token kann neue Access Tokens erzeugen, behandeln Sie es also wie ein Passwort. Rotierende Refresh Tokens (bei jeder Verwendung ein neues) begrenzen den Schaden, falls eines abfließt.
- Testkonten: Verwenden Sie ein Refresh Token, das zu einem Testkonto gehört, nicht zu einem echten Kunden.
Zu den anderen Grant Types und ihren Unterschieden siehe Was ist ein Grant Type?.